
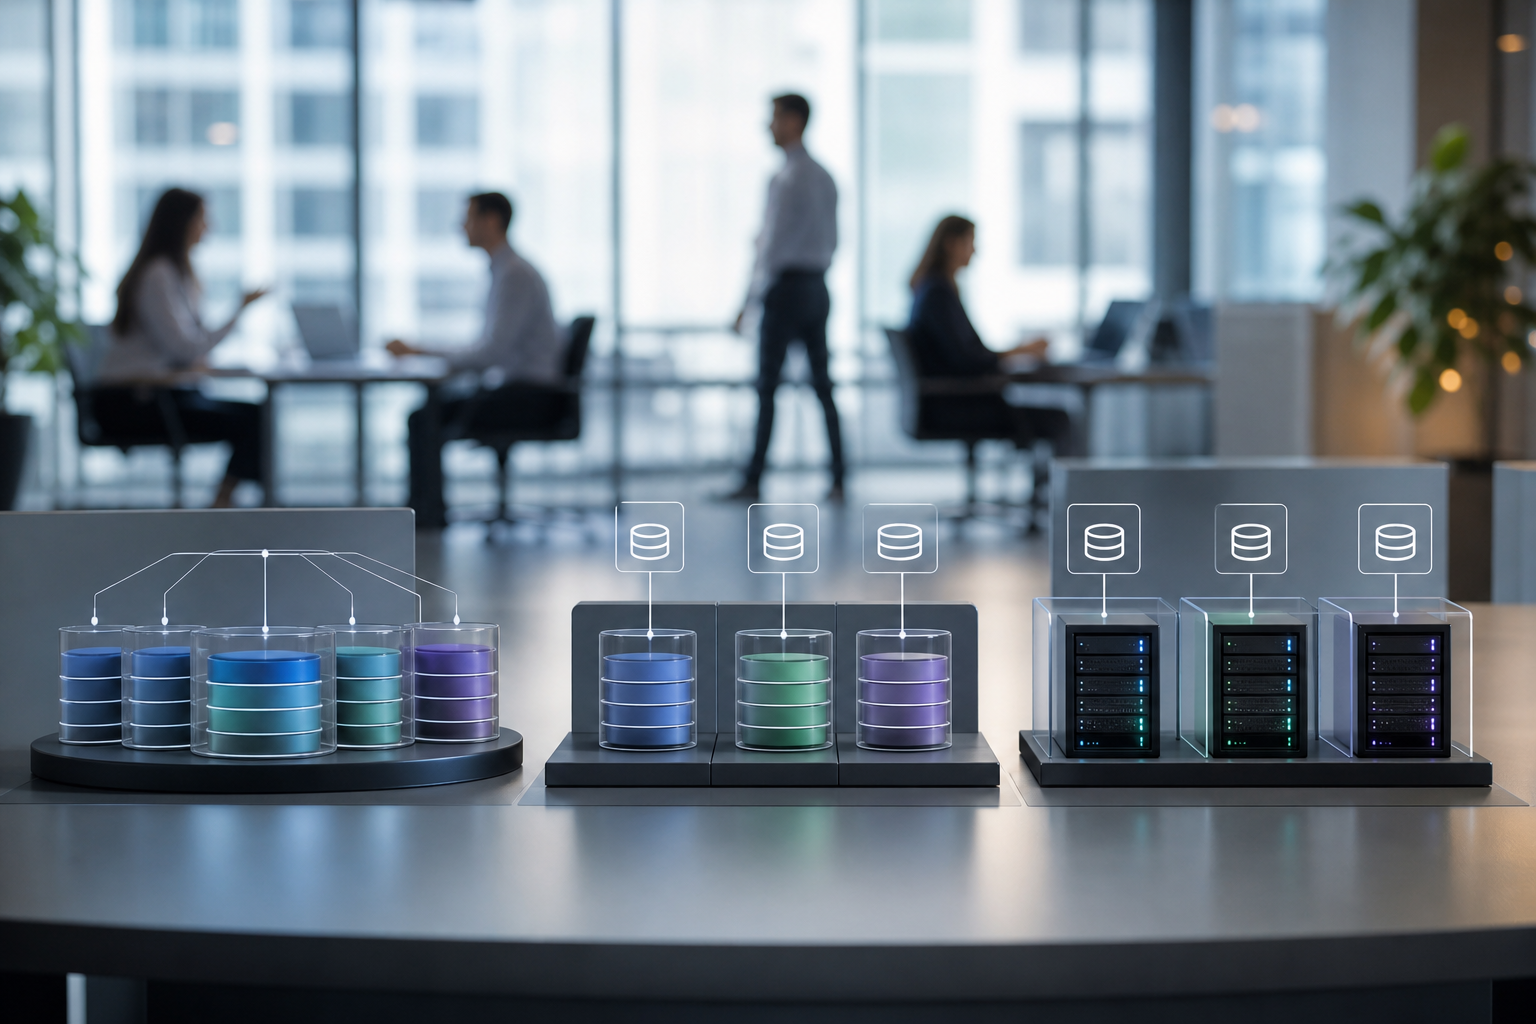
A arquitetura multi-tenant define como um único SaaS atende vários clientes (tenants) sem misturar dados, sem explodir o custo de infraestrutura e sem transformar cada deploy em risco. É uma das decisões mais caras de reverter no ciclo de vida de um produto. Neste comparativo técnico, analiso os três modelos mais usados com bancos relacionais, os trade-offs reais de cada um e um critério prático de escolha.
Os três modelos de arquitetura multi-tenant
Quase toda arquitetura multi-tenant em banco relacional cai em um destes padrões, ou em uma combinação deles. A diferença está no nível em que o isolamento acontece: linha, schema ou instância.
1. Shared schema com coluna tenant_id
Todos os tenants dividem as mesmas tabelas, e cada linha carrega um tenant_id. É o modelo mais simples de operar e o mais barato por cliente.
- Prós: uma única migração por release, pool de conexões compartilhado, melhor aproveitamento de recursos e onboarding instantâneo de novos clientes.
- Contras: o isolamento depende da disciplina da aplicação. Um
WHEREesquecido vira vazamento de dados entre clientes. Índices crescem para todos, e um tenant muito grande pode degradar a latência dos demais (noisy neighbor).
2. Schema por tenant
Um mesmo banco, mas cada tenant tem seu próprio schema (por exemplo, tenant_acme.invoices). A aplicação define o search_path por requisição ou por conexão.
- Prós: isolamento lógico mais forte, backup e restore parcial mais viáveis e possibilidade de customização pontual por cliente.
- Contras: as migrações precisam rodar em cada schema, o que aumenta o tempo de deploy e a chance de falha parcial. Com muitos tenants, o catálogo do PostgreSQL incha e ferramentas como
pg_dumpficam lentas. Além disso, o uso de PgBouncer em modo transaction exige cuidado com osearch_path.
3. Banco ou instância dedicada por tenant
Cada cliente recebe um banco próprio, ou até um cluster próprio. É o isolamento máximo.
- Prós: blast radius mínimo, ajuste de recursos por cliente, residência de dados e criptografia com chaves separadas. É frequente em contratos enterprise e em setores regulados.
- Contras: custo fixo por tenant, orquestração de provisionamento, um pipeline de migração por banco e monitoramento muito mais fragmentado.
Isolamento por linha com Row Level Security no PostgreSQL
No modelo shared schema, é possível reduzir o risco de vazamento empurrando a regra de isolamento para o banco. O PostgreSQL oferece Row Level Security (RLS), que aplica políticas a todas as consultas na tabela, inclusive aquelas escritas com erro na aplicação.
ALTER TABLE invoices ENABLE ROW LEVEL SECURITY;
ALTER TABLE invoices FORCE ROW LEVEL SECURITY;

CREATE POLICY tenant_isolation ON invoices
  USING (tenant_id = current_setting('app.tenant_id')::uuid)
  WITH CHECK (tenant_id = current_setting('app.tenant_id')::uuid);

-- no início de cada transação da aplicação:
BEGIN;
SET LOCAL app.tenant_id = '8f1c0c1e-0000-0000-0000-000000000000';
-- queries normais
COMMIT;
Pontos de atenção que costumam gerar incidentes nessa arquitetura multi-tenant:
- O dono da tabela ignora RLS, a menos que você use
FORCE ROW LEVEL SECURITY. Superusers e roles comBYPASSRLStambém ignoram. - A aplicação deve conectar com uma role sem privilégios de bypass, separada da role de migração.
- Use
SET LOCALdentro de transação. Com pooler em modo transaction, umSETde sessão pode vazar o contexto para outro tenant. - Crie índices começando por
tenant_idnas consultas mais frequentes e meça comEXPLAIN (ANALYZE)o impacto das políticas no seu plano de execução.
Trade-offs: custo, migrações e noisy neighbor
Ao comparar os modelos, três eixos concentram a maior parte da dor operacional.
- Custo por tenant: menor no shared schema, intermediário no schema por tenant e mais alto no banco dedicado. Em contrapartida, o banco dedicado permite cobrar um plano premium que financia essa infraestrutura.
- Evolução do schema: no modelo compartilhado, uma migração mal planejada (um
ALTER TABLEcom lock longo) afeta todos os clientes ao mesmo tempo. Nos modelos isolados, o risco é menor por tenant, mas a orquestração de centenas de migrações exige idempotência, controle de versão por tenant e estratégia de rollback. - Noisy neighbor: é inevitável em recursos compartilhados. Mitigue com rate limiting por tenant, filas separadas para jobs pesados,
statement_timeoute limites de conexão por role.
Qualquer que seja a escolha, observabilidade por tenant é obrigatória: latência, taxa de erro e consumo de recursos segmentados por cliente. Se você usa Prometheus, vale ler o review técnico da stack Prometheus e Grafana antes de usar o tenant como label, porque cardinalidade alta cobra seu preço em memória e retenção.
Como decidir sua arquitetura multi-tenant
Não existe modelo universalmente correto. Um critério prático:
- Shared schema + RLS: produto em estágio inicial ou médio, muitos clientes pequenos, ticket baixo e necessidade de velocidade de entrega.
- Schema por tenant: número moderado de clientes, necessidade de restore individual e algum nível de customização, com equipe disposta a manter tooling de migração.
- Banco dedicado: poucos clientes grandes, exigências contratuais de isolamento ou conformidade, e ticket que sustente o custo.
Na prática, muitos SaaS maduros adotam um modelo híbrido: a base de clientes padrão roda em shared schema, e contas enterprise migram para bancos dedicados. Para isso funcionar, a camada de acesso a dados deve resolver a conexão por tenant desde o início, por meio de um tenant resolver e de um catálogo central que mapeia cada cliente ao seu destino. Isso evita reescrever a aplicação quando o primeiro contrato exigir isolamento físico.
Por fim, trate a mudança de plano como um evento de produto e de comunicação. Migrar um cliente de infraestrutura é uma operação sensível, e vale alinhar o processo com a forma como você divulga mudanças, como discuto em como comunicar lançamentos e updates de SaaS.
Conclusão
Escolher a arquitetura multi-tenant certa é equilibrar isolamento, custo e complexidade operacional para o estágio atual do seu produto. Comece pelo modelo mais simples que atenda aos seus requisitos de segurança, reforce o isolamento com RLS, meça por tenant e deixe uma rota de migração aberta para bancos dedicados. Assim, você não paga cedo demais por uma infraestrutura que ainda não precisa e nem fica preso quando o cliente grande chegar.

